Votre messagerie et votre site web sont-ils protégés ?
Saisissez votre nom de domaine ou votre adresse e-mail professionnelle : en quelques secondes, vous savez si quelqu'un peut envoyer de faux courriels en votre nom, et si votre site web applique les protections recommandées.
Test gratuit, sans inscription. Seules des informations publiques (DNS, page d'accueil du site) sont consultées.
Ce que vérifie ce test
Le courrier électronique a été conçu sans vérification de l'expéditeur : n'importe qui peut envoyer un message affiché « de » votre adresse. Trois réglages publics, gratuits, permettent de s'en protéger :
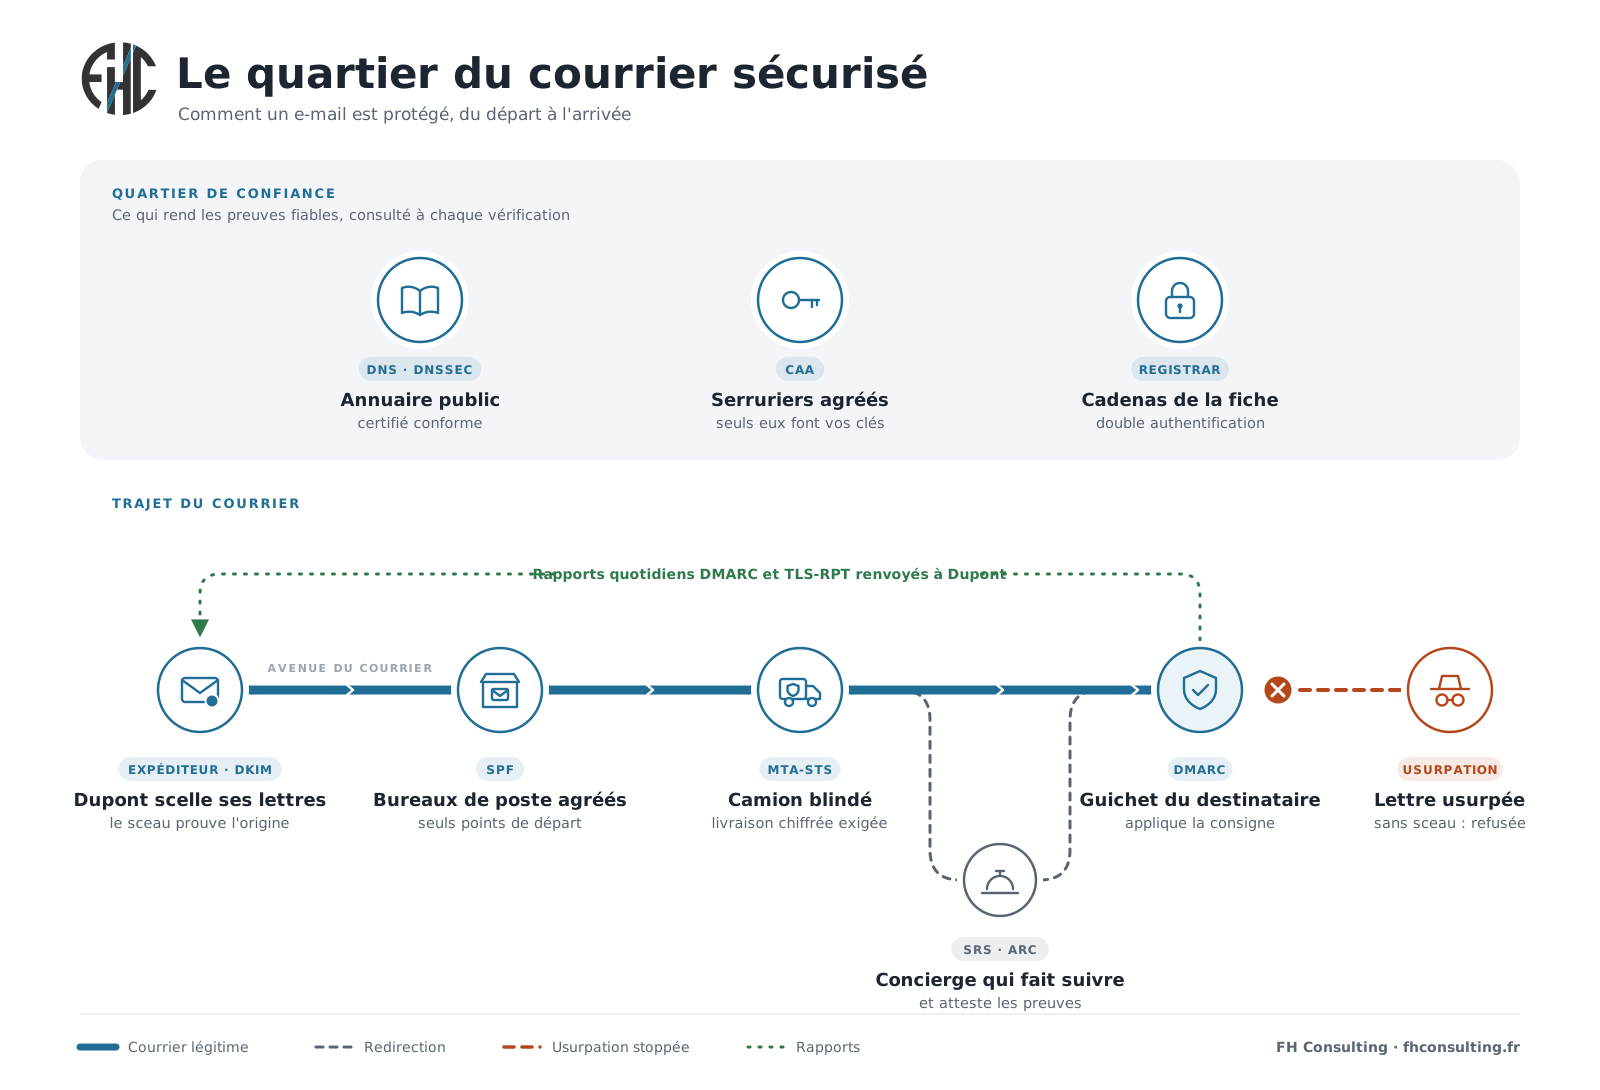 Le guide illustréSPF, DKIM, DMARC : protéger sa messagerie, expliqué simplementLes neuf protections racontées à travers une seule histoire, sans jargon, avec des exemples réels. Lire le guide →
- SPF : la liste des serveurs autorisés à envoyer des courriels en votre nom ;
- DKIM : une signature qui prouve que le message vient bien de vous ;
- DMARC : la consigne donnée aux messageries destinataires. Seule une politique
quarantineourejectleur dit d'écarter les faux messages.
Avec p=none, DMARC ne bloque rien : il sert seulement à surveiller. Encore faut-il qu'une adresse de rapports (rua) soit déclarée, et, si elle est sur un autre domaine, que ce domaine accepte de les recevoir. Sinon, personne n'est prévenu. Le test le vérifie.
Le test relève aussi vos serveurs de réception (MX) et, pour aller plus loin, DNSSEC, qui signe les réponses DNS de votre domaine, BIMI, qui affiche votre logo dans les messageries compatibles, ainsi que MTA-STS et TLS-RPT, qui imposent le chiffrement du courrier entrant, et DANE, qui publie l'empreinte du certificat de vos serveurs de réception pour qu'aucun faux serveur ne puisse intercepter votre courrier.
Le test analyse ensuite votre site web, avec le moteur open source de l'Observatory de Mozilla et le même barème : passage automatique en HTTPS, consigne HSTS, politique de sécurité du contenu (CSP), protection contre le clickjacking, cookies, scripts externes… Il vérifie aussi votre certificat HTTPS, votre contact sécurité (security.txt) et, si vous l'avez mis en place, le fichier de politique MTA-STS.
Enfin, il contrôle votre nom de domaine, socle commun du site et de la messagerie : date d'expiration, verrou contre le transfert et autorités autorisées à délivrer vos certificats (CAA), d'après les registres publics.
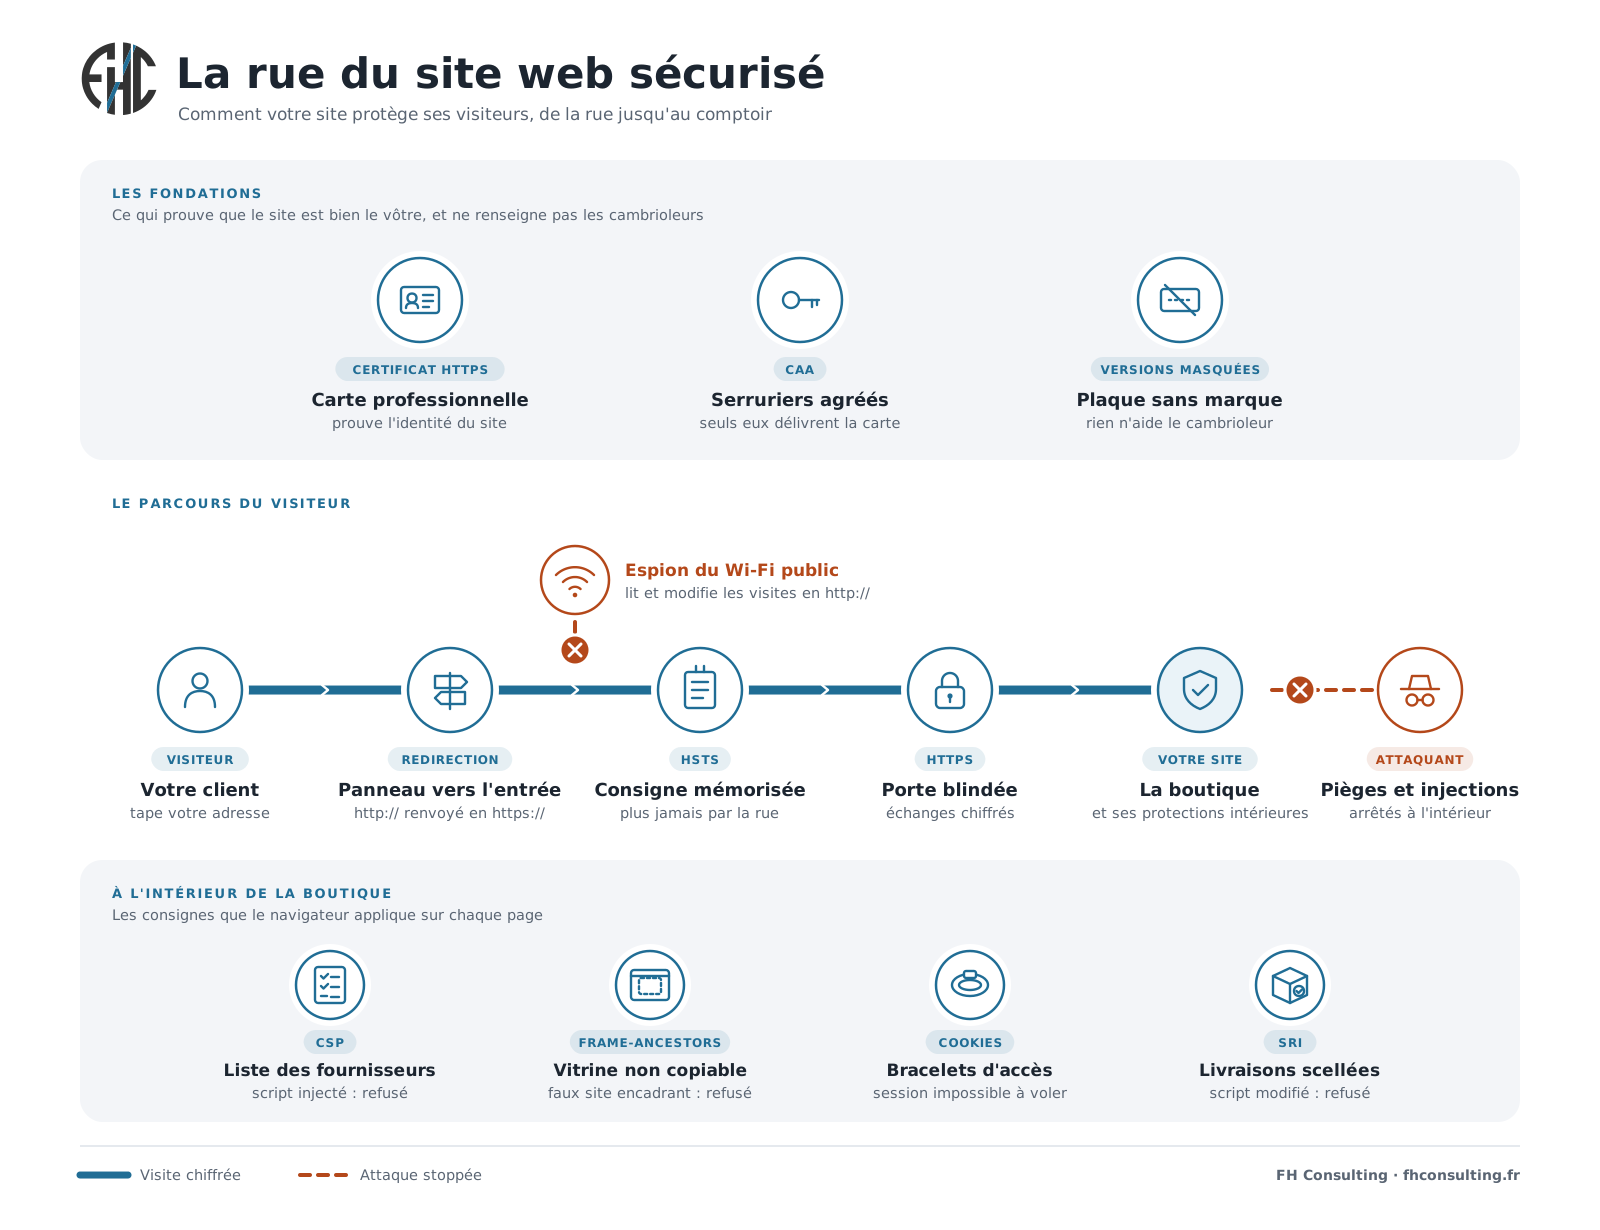 Le guide illustréSécurité d'un site web : HTTPS, HSTS, CSP expliqués simplementChaque protection racontée comme une boutique sur la rue, avec la note de l'Observatory de Mozilla expliquée. Lire le guide →
Vous utilisez une adresse Gmail, Outlook, Orange ou Free ? Le test vous l'indique : le domaine appartient alors au fournisseur, et aucun réglage ne protège votre propre identité.
Ce test ne remplace pas un audit. Il lit les enregistrements publics de votre domaine. Il ne vérifie pas que tous vos outils d'envoi (logiciel de facturation, site web, CRM…) sont bien déclarés, ni l'alignement de vos signatures, ni le contenu de vos rapports DMARC. C'est ce que je fais lors d'un audit, avant de faire évoluer DMARC sans bloquer vos propres courriels.
Confidentialité : depuis votre navigateur, le test interroge le service DNS public de Google (dns.google), qui reçoit donc le nom de domaine saisi. Pour l'analyse du site web, le nom de domaine est transmis au service de FH Consulting hébergé par Google (Apps Script), qui consulte la page d'accueil du site, le service public de préchargement HSTS (hstspreload.org) et le journal public des certificats Cert Spotter, ainsi que l'annuaire RDAP de l'IANA et le registre public de l'extension du domaine. FH Consulting enregistre le domaine testé et son résultat, sans aucune autre information, pour connaître l'usage du test. Si vous demandez le rapport PDF, votre adresse e-mail est enregistrée pour vous l'envoyer et conservée trois ans au plus ; vous pouvez en demander la suppression à tout moment (politique de confidentialité). Si vous scannez une carte de visite ou un QR code, la photo est analysée sur votre appareil : elle n'est envoyée nulle part, et seul le nom de domaine retenu est ensuite interrogé. Le module de lecture est téléchargé une seule fois depuis le service de diffusion jsDelivr.
Un résultat en orange ou en rouge ?
Je vérifie votre configuration, je la corrige avec vous, et je fais le lien avec votre assurance cyber. Le premier rendez-vous de 20 minutes est offert.