Authentification multifacteur : tous les niveaux ne se valent pas
Un mot de passe se vole, se devine ou fuit avec la base de données d'un site. L'authentification multifacteur ajoute une deuxième preuve. Mais un code par SMS et une clé de sécurité ne protègent pas du tout de la même façon. Voici comment choisir, illustré sur mon propre cabinet.
Dans le guide consacré à la messagerie, j'expliquais comment SPF, DKIM et DMARC empêchent un fraudeur d'écrire en votre nom depuis l'extérieur. Il reste un cas que ces protections ne couvrent pas : celui où l'attaquant se connecte à votre vraie boîte. Ses e-mails partent alors de votre vrai serveur, avec votre vrai sceau, et passent tous les contrôles.
Ce qui l'en empêche, c'est la façon dont vous prouvez que vous êtes vous en vous connectant. Cet article explique les différentes méthodes, pourquoi certaines cèdent face à l'hameçonnage actuel et par quels comptes commencer. Les détails techniques sont rangés dans des encarts « Le détail technique », à déplier si vous êtes curieux.
Le mot de passe ne suffit plus
Un mot de passe est un secret partagé : vous le connaissez, le service aussi. Il peut donc être volé de bien des façons : une fuite de données chez un site où vous l'aviez réutilisé, un logiciel espion sur un ordinateur, une fausse page de connexion reçue par e-mail. Une fois volé, il ouvre la porte à n'importe qui, depuis n'importe où.
L'authentification multifacteur demande une seconde preuve, d'une autre nature, au moment de la connexion. Le mot de passe seul ne suffit plus : il faut aussi, par exemple, le téléphone ou la clé qui se trouve dans votre poche. C'est la première recommandation de l'ANSSI dans son guide consacré à l'authentification.
Le sujet progresse dans les petites entreprises, mais reste minoritaire : selon le Baromètre France Num 2026, 39 % des TPE et PME déclarent l'utiliser, sept points de plus qu'un an plus tôt.
Trois familles de preuves
On classe les preuves d'identité, appelées facteurs, en trois familles :
- ce que je sais : un mot de passe, un code PIN, une réponse à une question ;
- ce que je possède : un téléphone, une clé de sécurité, une carte à puce ;
- ce que je suis : une empreinte digitale, un visage.
L'exemple le plus familier est la carte bancaire au terminal de paiement : il faut la carte (ce que je possède) et le code (ce que je sais). Un voleur qui n'a que l'un des deux ne peut pas payer. C'est tout l'intérêt : les deux preuves ne se volent pas de la même façon.
Double authentification, 2FA, multifacteur : de quoi parle-t-on ?
Les termes ne sont pas employés de la même façon par tout le monde. Pour l'ANSSI, une authentification n'est multifacteur que si chaque facteur appartient à une famille différente. Un mot de passe suivi d'un code PIN n'en est pas une : les deux relèvent de « ce que je sais ». Son guide appelle ce cas une double authentification, qui améliore la sécurité par rapport à un facteur unique sans valoir une authentification multifacteur.
La CNIL emploie le terme autrement : pour elle, la double authentification, ou 2FA, est une authentification multifacteur à exactement deux facteurs de familles distinctes. Dans sa recommandation de 2025, elle choisit de n'utiliser que l'expression « authentification multifacteur ». Le grand public, et Cybermalveillance.gouv.fr dans ses fiches de sensibilisation, dit souvent « double authentification » dans ce même sens.
Ce site suit le choix de la CNIL : il parle d'authentification multifacteur, terme sur lequel tout le monde s'accorde. Retenez surtout l'idée de fond : deux preuves de même nature ne protègent pas mieux qu'une.
L'échelle des méthodes
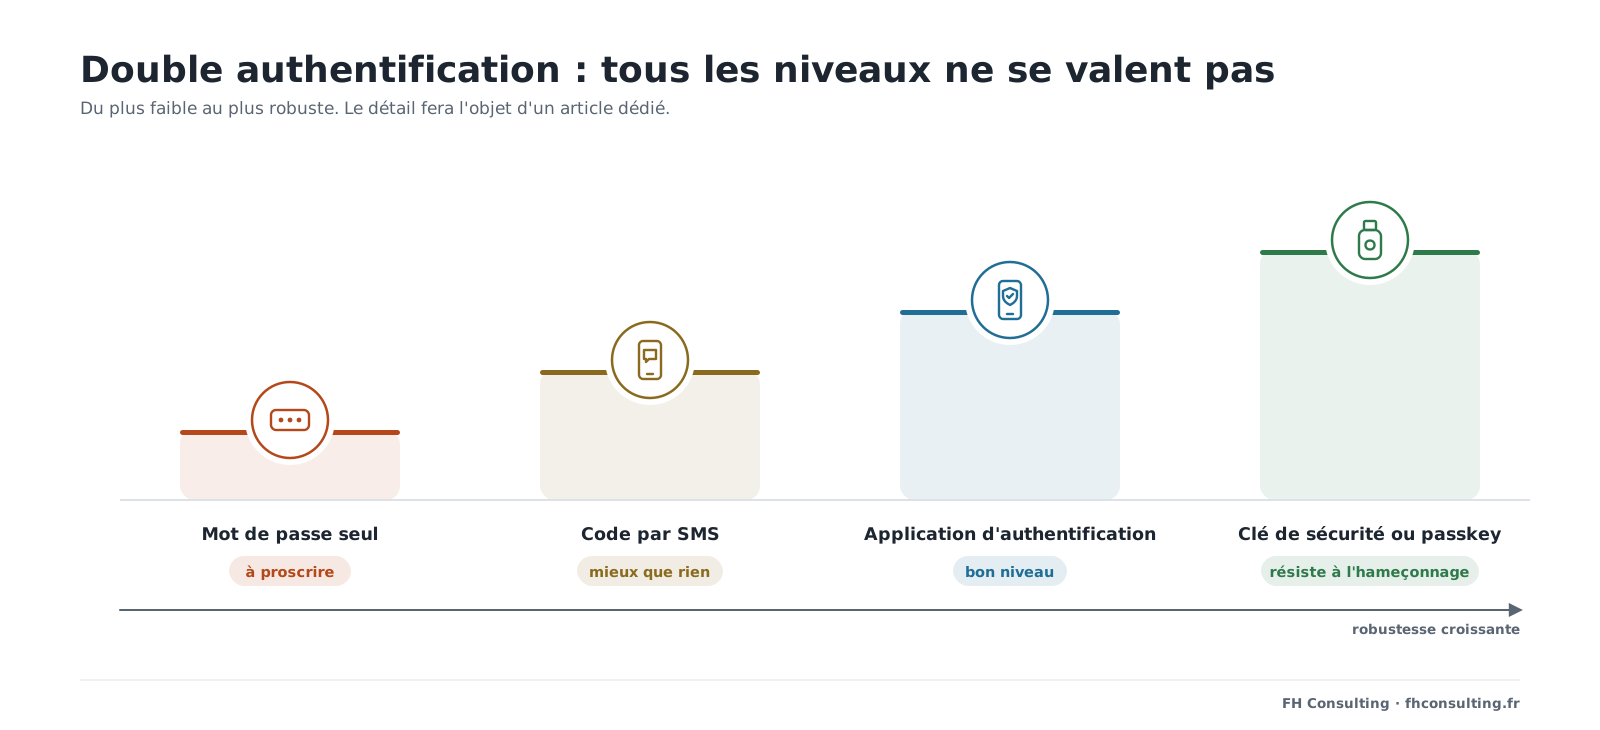
Toutes les méthodes multifacteur ne résistent pas aux mêmes attaques. La question décisive est la suivante : si vous vous faites piéger sur un faux site, l'attaquant peut-il réutiliser ce que vous lui donnez ?
| Méthode | Niveau | Résiste à un faux site ? |
|---|---|---|
| Mot de passe seul | À proscrire pour un compte professionnel | Non |
| Code par SMS ou par e-mail | Faible, à remplacer | Non, et le SMS peut être détourné |
| Application d'authentification | Bon niveau | Non : le code peut être relayé |
| Notification à approuver | Bon niveau, avec un nombre à recopier | Partiellement |
| Clé de sécurité ou passkey | Le plus robuste | Oui : la clé vérifie l'adresse du site |
Le code par SMS : faible, à remplacer
C'est la méthode la plus répandue, et la plus fragile. L'ANSSI recommande de ne pas utiliser le SMS pour recevoir un facteur d'authentification, et juge à proscrire toute méthode qui reçoit un code par un canal peu ou pas sécurisé. Le SMS n'est pas chiffré de bout en bout. Surtout, un escroc peut faire transférer votre numéro sur sa propre carte SIM en se faisant passer pour vous auprès de votre opérateur : c'est la fraude au changement de carte SIM, ou « SIM swap ». Il reçoit alors vos codes à votre place.
Faut-il pour autant refuser le SMS quand un service ne propose rien d'autre ? Non. Un code par SMS reste nettement préférable au mot de passe seul : il arrête les attaques automatisées qui essaient des mots de passe volés par milliers. Activez-le, puis passez à mieux dès que le service le permet. Le code reçu par e-mail pose le même problème, en pire si la boîte qui le reçoit est elle-même mal protégée.
L'application d'authentification : bon niveau
Google Authenticator, Microsoft Authenticator, l'application de votre gestionnaire de mots de passe… Elles affichent un code à six chiffres qui change toutes les trente secondes. Le code est calculé sur le téléphone, sans passer par le réseau de l'opérateur : le détournement de numéro ne sert plus à rien. L'ANSSI classe d'ailleurs ce type de code parmi les moyens d'authentification forts.
Sa limite : le code est lisible et recopiable. Si vous le tapez sur un faux site, l'attaquant peut l'utiliser dans les secondes qui suivent. C'est ce qu'exploite l'hameçonnage en temps réel, présenté plus bas.
Le détail techniquecomment le code est calculé
Lors de l'activation, le service affiche un QR code qui contient un secret partagé. L'application le garde et, toutes les trente secondes, calcule un code à partir de ce secret et de l'heure : c'est le protocole TOTP (Time-based One-Time Password, RFC 6238). Le serveur fait le même calcul et compare.
Deux conséquences pratiques. D'abord, le QR code d'activation est aussi sensible qu'un mot de passe : ne le photographiez pas, ne l'envoyez pas par e-mail. Ensuite, l'heure du téléphone doit être juste ; un décalage de quelques minutes fait refuser les codes.
Plus largement, toutes les machines de l'entreprise devraient régler leur horloge sur une même source fiable : les codes d'authentification, les certificats et les journaux de connexion en dépendent. Idéalement, cette source prend l'heure sur Internet avec NTS (Network Time Security, RFC 8915), qui garantit que l'heure reçue n'a pas été falsifiée en route, puis la distribue aux postes du réseau local.
Certaines clés de sécurité savent aussi stocker ces secrets TOTP dans leur puce, au lieu du téléphone : le code n'est alors produit qu'en présence de la clé.
La notification à approuver : attention à la lassitude
Au lieu de taper un code, vous recevez sur le téléphone une notification « Est-ce bien vous qui vous connectez ? ». C'est confortable, mais un attaquant qui connaît votre mot de passe peut déclencher des dizaines de demandes, en pleine nuit, jusqu'à ce que vous appuyiez sur « Oui » par lassitude ou par erreur. La parade : la variante où l'écran de connexion affiche un nombre que vous devez recopier dans l'application. La CISA, l'agence américaine de cybersécurité, la recommande comme solution d'attente pour les comptes qui ne peuvent pas encore passer aux clés de sécurité.
La clé de sécurité ou la passkey : le plus robuste
Une clé de sécurité est un petit objet USB ou sans contact (NFC), que l'on branche ou que l'on approche du téléphone, puis que l'on touche pour valider. Une passkey, ou clé d'accès, applique le même principe sans objet séparé : la clé est gardée par votre téléphone ou votre ordinateur, et déverrouillée par votre empreinte, votre visage ou votre code. Les deux reposent sur la norme FIDO2.
Leur force : il n'y a aucun code à recopier, donc rien à se faire voler. Et la clé vérifie elle-même l'adresse du site avant de répondre. C'est ce qui la rend, selon la CISA, la seule forme d'authentification résistante à l'hameçonnage qui soit largement disponible.
L'hameçonnage en temps réel : pourquoi le code ne suffit plus
Les kits d'hameçonnage actuels ne se contentent plus d'une fausse page qui enregistre votre mot de passe. Ils se placent entre vous et le vrai service, comme un intermédiaire invisible : la page que vous voyez est la vraie, relayée en direct. Vous tapez votre mot de passe, puis votre code SMS ou d'application ; le faux site les transmet aussitôt au vrai service, qui ouvre la session et remet au faux site le « jeton » qui prouve que vous êtes connecté. L'attaquant n'a plus qu'à le réutiliser.
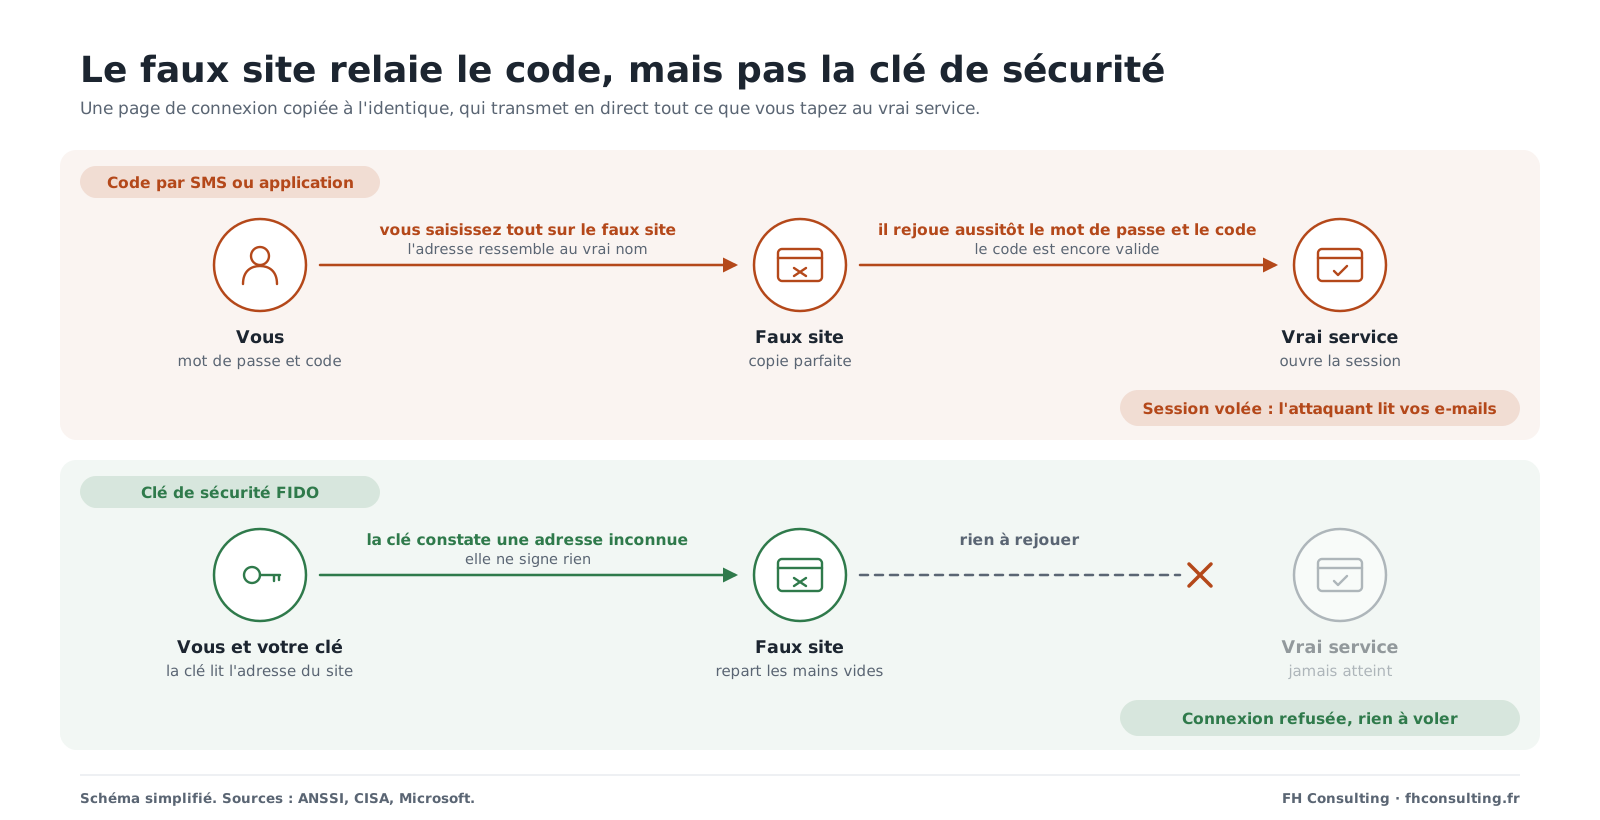
Ce n'est pas théorique. Dès 2022, Microsoft décrivait une campagne de ce type qui avait visé plus de 10 000 organisations : les attaquants récupéraient la session ouverte, lisaient l'historique des e-mails, puis tentaient des fraudes au paiement depuis la vraie boîte de la victime. C'est exactement le scénario du faux RIB envoyé depuis une adresse authentique, que DMARC ne peut pas bloquer.
Avec une clé de sécurité, le piège ne fonctionne pas. La clé ne signe la demande de connexion que pour l'adresse exacte à laquelle elle a été enregistrée. Sur le faux site, même parfaitement imité, elle ne répond pas. Il n'y a aucun code que vous pourriez taper par erreur.
Le détail techniquepourquoi la clé ne se laisse pas tromper
À l'enregistrement, la clé crée une paire de clés cryptographiques propre à ce site : la clé privée reste dans la puce, la clé publique est confiée au service. À chaque connexion, le service envoie un défi aléatoire, que la clé signe. C'est le protocole WebAuthn, au cœur de FIDO2.
Le point décisif : c'est le navigateur qui indique à la clé l'adresse du site qui demande la signature, et non le site lui-même. Un faux site ne peut pas mentir sur sa propre adresse. La clé ne trouve donc aucune paire enregistrée pour lui, et ne signe rien. La signature, de toute façon, ne serait valable que pour ce défi-là et ne pourrait pas être rejouée.
Limite à connaître : la clé protège la connexion. Si un logiciel espion vole sur votre ordinateur une session déjà ouverte, il contourne toute forme d'authentification. D'où l'importance des mises à jour, d'un antivirus actif et de ne pas laisser le navigateur mémoriser les mots de passe.
Clés de sécurité et passkeys : la même famille
Les deux reposent sur la même technologie, mais ne s'utilisent pas de la même façon :
- La clé de sécurité physique garde son secret dans une puce qui ne le laisse jamais sortir. Elle fonctionne sur n'importe quel ordinateur, ne dépend d'aucun compte Apple, Google ou Microsoft, et convient aux comptes les plus sensibles. Comptez quelques dizaines d'euros pièce, et il en faut deux.
- La passkey est gardée par votre téléphone, votre ordinateur ou votre gestionnaire de mots de passe, et souvent synchronisée entre vos appareils. Plus pratique au quotidien, elle dépend de la sécurité du compte qui la synchronise. Elle n'apporte deux facteurs que si l'appareil est lui-même verrouillé par un code, une empreinte ou un visage.
En pratique : des clés physiques pour les comptes qui donnent accès à tout le reste, et des passkeys partout où un service les propose plutôt qu'un SMS.
Par quels comptes commencer
Inutile de tout faire en un jour. Commencez par les comptes qui permettent de prendre le contrôle des autres, ou de détourner de l'argent :
- La messagerie, en commençant par les comptes administrateurs (Microsoft 365, Google Workspace) : c'est par elle qu'on réinitialise tous les autres mots de passe.
- Le compte chez votre registrar (OVHcloud, Gandi, IONOS…) : il permet de modifier tout le paramétrage de votre domaine, comme l'explique le guide messagerie.
- Le gestionnaire de mots de passe, qui garde tous les autres.
- La banque et les outils de paiement, puis le logiciel de comptabilité ou de facturation.
- Les accès à distance au réseau de l'entreprise (VPN, bureau à distance) et les comptes d'administration des serveurs.
- Les réseaux sociaux professionnels et la fiche d'établissement Google, qui portent votre image.
Ne pas s'enfermer dehors
La crainte la plus fréquente, et la plus légitime : « Et si je perds ma clé ou mon téléphone ? » Elle se règle avant d'en avoir besoin :
- enregistrez au moins deux clés sur chaque compte important, et rangez-les dans deux endroits différents ;
- conservez les codes de secours proposés à l'activation, imprimés ou dans le gestionnaire de mots de passe, mais jamais à côté des clés ;
- une fois la clé en place, retirez les méthodes faibles (SMS, question secrète) : un attaquant choisira toujours la porte la plus fragile, et un repli par SMS annule le bénéfice de la clé ;
- vérifiez l'adresse de récupération du compte : elle doit être protégée au même niveau, et de préférence sur un autre domaine.
L'exemple de mon cabinet
J'applique à FH Consulting ce que je recommande à mes clients. Sans entrer dans des détails qui n'ont pas à être publics :
- la messagerie Google Workspace, le compte du registrar et le gestionnaire de mots de passe sont protégés par des clés de sécurité FIDO2 ;
- trois clés sont enregistrées en miroir sur chaque service critique et conservées séparément ;
- les rares services qui n'acceptent que des codes d'application ont leur secret stocké dans la puce d'une clé, et non sur le téléphone ;
- les codes de secours sont rangés à part ;
- les méthodes faibles ont été retirées partout le 13 novembre 2026 : il n'en reste plus aucune.
Ce que regardent les assureurs cyber
L'authentification multifacteur figure parmi les premières questions des assureurs cyber. Interrogée par le Journal du Net, une avocate spécialisée en assurance cyber la range parmi les prérequis attendus par les assureurs, avec l'outil de détection sur les postes (EDR) et les sauvegardes testées. Les questionnaires demandent le plus souvent si elle est activée sur la messagerie, sur les accès à distance et sur les comptes d'administration.
Deux conseils. Répondez au questionnaire d'après ce qui est réellement en place, et pas d'après ce qui est prévu : une déclaration inexacte peut réduire l'indemnité, voire entraîner la nullité du contrat si elle est intentionnelle (articles L113-8 et L113-9 du Code des assurances). Et si l'authentification multifacteur n'est activée que sur une partie des comptes, dites-le : c'est souvent le compte oublié, celui d'un ancien salarié ou d'un prestataire, qui sert de porte d'entrée.
Pour les assurances cyber que je propose et les points à vérifier dans votre contrat, voir mon espace cyber.
En résumé, et par où commencer
| Méthode | En une image | Ce qu'il faut en faire |
|---|---|---|
| Mot de passe seul | Une seule serrure, dont la clé circule | Ne plus s'en contenter |
| Code par SMS | Un code envoyé par courrier, qu'on peut détourner | Mieux que rien, à remplacer |
| Application | Un code calculé dans votre poche | Bon choix par défaut |
| Clé ou passkey | Une clé qui reconnaît la bonne porte | Pour les comptes critiques |
Les idées reçues à oublier :
- « J'ai activé la double authentification, je suis tranquille. » Pas forcément : un code SMS ou d'application se fait relayer par un faux site.
- « Une clé de sécurité, c'est pour les grandes entreprises. » Quelques dizaines d'euros, et elle fonctionne avec Google, Microsoft, la plupart des gestionnaires de mots de passe et de nombreux services professionnels.
- « Si je perds ma clé, je perds tout. » Non, si vous en avez enregistré deux et gardé vos codes de secours.
- « Personne ne s'intéresse à ma petite boîte mail. » Elle contient vos factures, vos RIB et ceux de vos clients : c'est précisément ce que cherchent les fraudeurs.
- Faire l'inventaire des comptes professionnels, en commençant par la messagerie, le registrar et la banque.
- Activer l'authentification multifacteur partout où elle est proposée, même par SMS à défaut de mieux.
- Passer à une application d'authentification pour les comptes du quotidien.
- Acheter deux clés de sécurité et les enregistrer sur les comptes critiques.
- Ranger les codes de secours à part, puis retirer les méthodes faibles.
- Mettre à jour le questionnaire de votre assurance cyber si votre situation a changé.
Questions fréquentes
La double authentification, est-ce la même chose que l'authentification multifacteur ?
Dans le langage courant, oui : on désigne ainsi une connexion qui demande une seconde preuve en plus du mot de passe. L'ANSSI réserve toutefois le terme « double authentification » au cas de deux preuves de même nature, comme un mot de passe et un code PIN, qui ne constitue pas une authentification multifacteur. La CNIL, elle, ne retient que l'expression « authentification multifacteur ». L'essentiel est que les deux preuves soient de natures différentes.
Mon service ne propose que le SMS : dois-je l'activer ?
Oui. Le SMS est la méthode la plus faible, et l'ANSSI recommande de ne pas l'utiliser, mais il reste bien plus sûr que le mot de passe seul : il arrête les tentatives automatisées avec des mots de passe volés. Activez-le, et passez à une application ou à une clé dès que le service le permet.
Que se passe-t-il si je perds ma clé ou mon téléphone ?
Rien de grave si vous avez enregistré une deuxième clé et conservé les codes de secours remis à l'activation : vous vous connectez avec l'une ou l'autre, puis vous retirez l'appareil perdu de la liste. Sans eux, il faut passer par la procédure de récupération du service, parfois longue. D'où la règle : deux clés, rangées séparément.
Les passkeys remplacent-elles les clés de sécurité ?
Elles reposent sur la même technologie et résistent de la même façon à l'hameçonnage. La passkey est plus pratique, car gardée par votre téléphone ou votre ordinateur. La clé physique reste préférable pour les comptes qui donnent accès à tout le reste, car elle ne dépend d'aucun compte de synchronisation et son secret ne quitte jamais sa puce.
Une application d'authentification suffit-elle ?
Pour la plupart des comptes du quotidien, c'est un bon niveau : elle échappe au détournement de numéro qui menace le SMS. Mais son code peut être relayé par un faux site en temps réel. Pour la messagerie, le registrar, la banque et le gestionnaire de mots de passe, une clé de sécurité ou une passkey est plus sûre.
Mon assureur cyber exige-t-il l'authentification multifacteur ?
Le plus souvent, oui : les questionnaires demandent si elle est activée sur la messagerie, les accès à distance et les comptes d'administration. Répondez d'après ce qui est réellement en place : une déclaration inexacte peut réduire l'indemnité en cas de sinistre. Je peux relire avec vous le questionnaire et le contrat ; le premier rendez-vous de 20 minutes est offert.
Vos comptes sont-ils bien protégés ?
Faisons ensemble l'inventaire de vos accès et le lien avec votre assurance cyber. Le premier rendez-vous de 20 minutes est offert.
Sources et références : ANSSI, Recommandations relatives à l'authentification multifacteur et aux mots de passe (2021) · CNIL, Recommandation relative à l'authentification multifacteur (2025) · Cybermalveillance.gouv.fr, la double authentification · CISA, Implementing Phishing-Resistant MFA (2022) · CISA, Implementing Number Matching in MFA Applications (2022) · Microsoft, campagne d'hameçonnage en temps réel (2022) · Baromètre France Num 2026 · Journal du Net, Quels sont les prérequis pour se cyber-assurer ? (2025).