Cybersécurité et résilience : ce n'est pas un choix, c'est une chaîne
Une assurance cyber ne joue bien que si l'informatique tient le choc. Ce que 18 ans de réseaux télécom m'ont appris, et ce que les assureurs regardent vraiment.
Pendant 18 ans d'ingénierie réseaux télécom chez SFR/Numericable, j'ai fait tourner les liens principaux à moins de 50 % de charge, en actif-actif. Pas pour faire des économies : c'est le seul moyen de savoir en permanence que le secours fonctionne vraiment.
Redondance active
Un secours qui ne sert jamais est un secours dont on ignore s'il marche. En actif-actif, chaque chemin porte du trafic en permanence.
Diversité des environnements
Un plan de reprise identique à la production n'est pas un plan de secours, c'est une deuxième cible : la même faille dans le système ou le réseau touche les deux. Avec deux matériels et deux systèmes différents, ce qui plante l'un ne plante pas l'autre, et on corrige un côté sans interrompre le service.
Sauvegarde à froid, testée
Hors ligne, au même périmètre que la production, restaurée et recettée régulièrement. Pas un espoir : une certitude vérifiée.
C'est exactement ce qu'un assureur cyber examine avant de couvrir un risque : pas seulement « avez-vous un antivirus ? », mais « que se passe-t-il concrètement le jour où ça casse ? ».
Résilience technique et assurabilité, c'est la même conversation. Je la mène avec vous, votre informaticien et l'assureur.
Selon les contrats, une assurance cyber peut couvrir l'assistance en cas d'incident, la restauration des données, les pertes d'exploitation et votre responsabilité en cas de fuite de données.
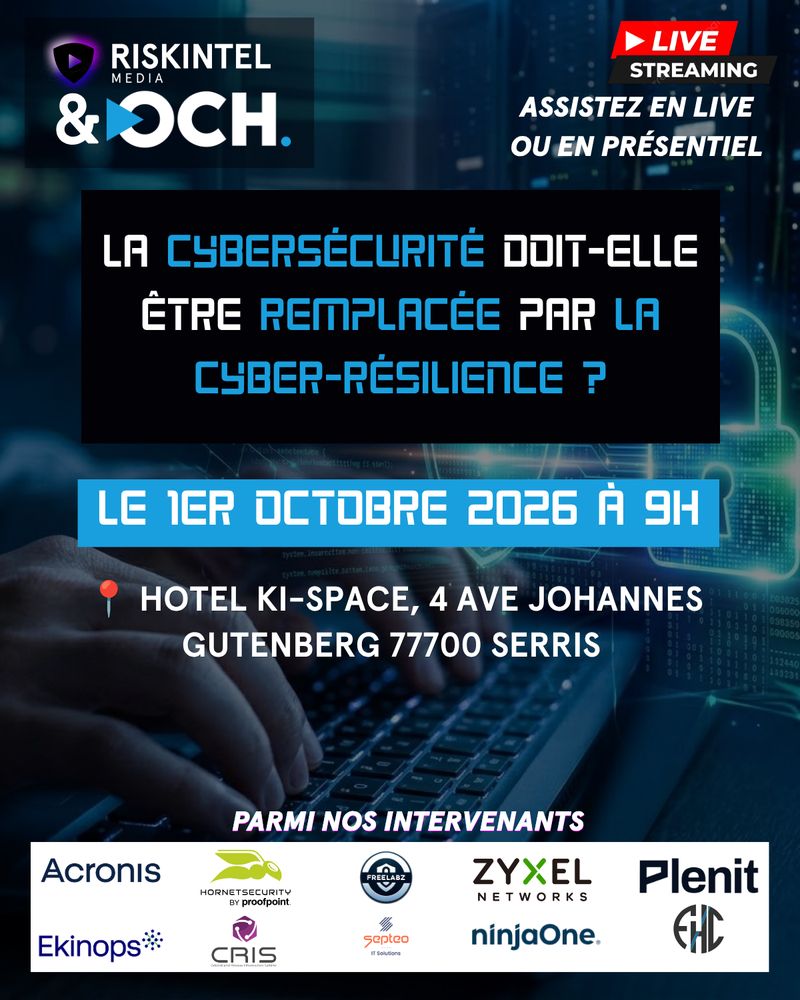 Table ronde
La cybersécurité doit-elle être remplacée par la cyber-résilience ?
Organisée par RiskIntel et OCH le jeudi 1er octobre 2026, à l'Hôtel Ki-Space à Serris.
J'y suis intervenu pour FH Consulting, aux côtés d'éditeurs et d'intégrateurs en cybersécurité.
Voir l'événement